Extensia oficială Claude Code, troienită prin Cursor Marketplace cu backdoor SSH
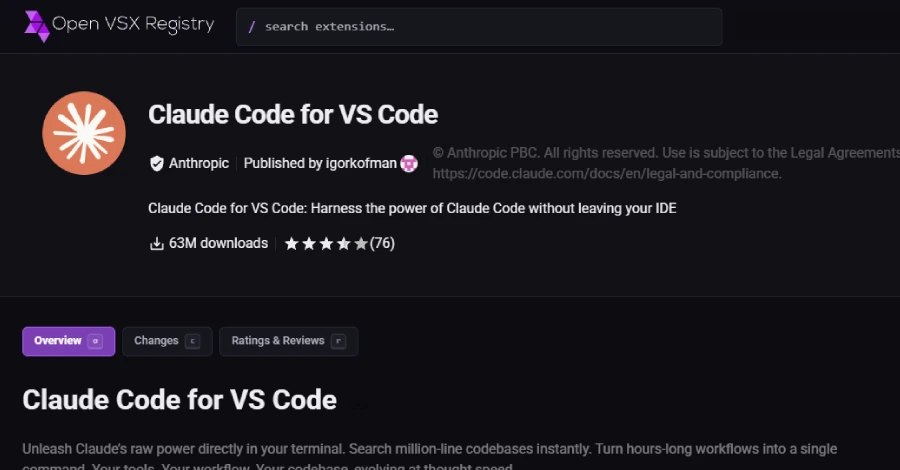
O versiune troienită a extensiei oficiale Claude Code, dezvoltată de Anthropic, a fost distribuită prin Cursor Marketplace ca o actualizare legitimă, cu scopul de a instala o backdoor SSH persistentă pe sistemele afectate. Informația a fost făcută publică de cercetători în securitate cibernetică și preluată de The Hacker News vineri, 30 octombrie 2026. Ceea ce transformă incidentul într-unul de interes major nu este doar payload-ul, ci canalul prin care a ajuns la utilizatori: actualizarea malițioasă, versiunea 2.1.313, a fost publicată sub identitatea legitimă a editorului extensiei, ceea ce deplasează problema din zona erorii de utilizator în zona încrederii în lanțul de aprovizionare software.
Mecanismul atacului
Potrivit materialului, actualizarea nu a fost livrată printr-un pachet ocolit sau printr-un site terț, ci ca update al extensiei, în fluxul normal de distribuție al marketplace-ului. Versiunea 2.1.313 încerca să instaleze o backdoor SSH persistentă, adică un mecanism care ar fi oferit acces de la distanță și ar fi supraviețuit repornirilor. Persistența este elementul care schimbă calibrul: o astfel de componentă nu produce un incident scurt, ci menține un punct de intrare ascuns în sistem atâta timp cât nu este identificată și eliminată.
Materialul nu oferă detalii despre mecanismul exact de execuție, despre numărul de instalări afectate sau despre durata expunerii. Prin urmare, evaluarea trebuie făcută pe baza a ceea ce este confirmat: o extensie oficială, o versiune precisă și o tentativă de instalare de backdoor SSH.
Cine este expus
Suprafața de expunere o reprezintă sistemele pe care extensia Claude Code a fost instalată sau actualizată prin Cursor Marketplace, în special cele care au primit versiunea 2.1.313. Relevanța nu se limitează la posturile de dezvoltare: extensiile instalate în medii de lucru ajung frecvent să aibă acces la cod sursă, la credențiale și la infrastructură, iar o backdoor SSH instalată pe un astfel de sistem poate deveni poarta de intrare către restul rețelei. Potrivit sursei, Cursor a fost determinată să recurgă la o oprire temporară, ceea ce indică faptul că problema a fost tratată ca incident de platformă, nu ca o simplă eroare de publicare.
O actualizare care vine de la editorul legitim, prin canalul oficial, nu mai poate fi tratată ca o rutină: exact această încredere a fost folosită ca vector de atac.
Plan de remediere
Reacția trebuie să fie rapidă și verificabilă. Prioritare sunt inventarierea extensiilor și confirmarea versiunilor instalate.
- Verificați dacă extensia Claude Code instalată prin Cursor Marketplace corespunde versiunii 2.1.313 și notați toate sistemele pe care aceasta a fost prezentă.
- Examinați configurațiile SSH și cheile autorizate de pe sistemele vizate, pentru a identifica o eventuală backdoor persistentă.
- Izolați de rețea mașinile suspecte până la finalizarea verificărilor, fără a le reconecta înainte de curățare.
- Restrângeți actualizările automate la versiuni verificate intern și păstrați o evidență a versiunilor aprobate.
- Tratați identitatea editorului ca pe un semnal, nu ca pe o garanție, și includeți extensiile în procesul de monitorizare.
Sursa nu menționează un identificator CVE, un scor CVSS sau un scor EPSS, astfel că nu putem atribui incidentului o clasificare de severitate standardizată.
Articole similare
319 extensii Chrome, cu 13,4 milioane de instalări, deturnau căutările utilizatorilor
319 extensii pentru Chrome, cu 13,4 milioane de instalări, deturnau căutările utilizatorilor prin servere de urmărire și generau venituri din publicitate prin…
Aplicații false de ChatGPT și Claude livrează mineri de criptomonede prin proiecte GitHub
Campania Yoba folosește proiecte GitHub false care imită aplicații desktop de IA pentru ChatGPT și Claude, ascunzând încărcătoare malițioase și programe de…
Aplicație crypto falsă din App Store, asociată cu furtul a 23.000 de dolari
O aplicație falsă de tranzacționare crypto, disponibilă anterior în Apple App Store, a fost asociată cu furtul a aproximativ 23.000 de dolari din 27 de…