Aplicații false de ChatGPT și Claude livrează mineri de criptomonede prin proiecte GitHub
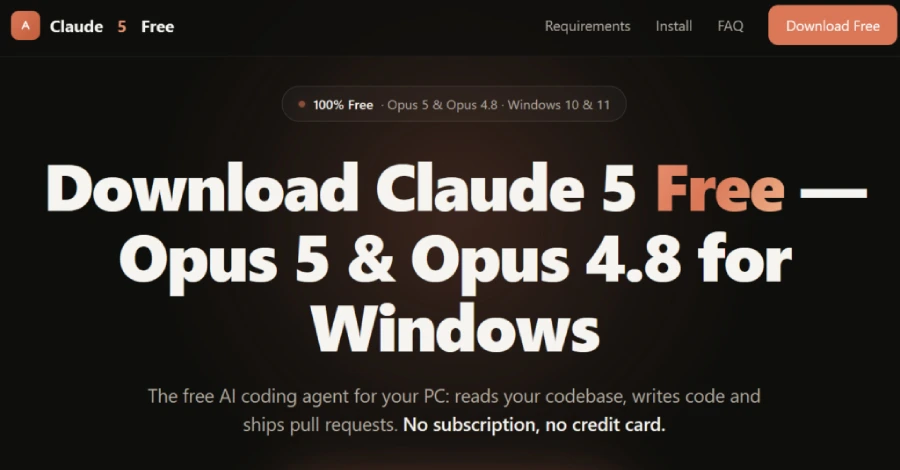
O campanie de securitate cibernetică denumită Yoba distribuie încărcătoare malițioase și programe de minerit a criptomonedelor sub pretextul unor aplicații desktop de inteligență artificială pentru Anthropic Claude și OpenAI ChatGPT. Activitatea a fost raportată de The Hacker News. Pentru organizații și utilizatori individuali, incidentul arată cum interesul public pentru instrumentele de inteligență artificială este transformat într-un canal de infectare, prin abuzul de executabile semnate care cresc aparenta legitimitate a descărcărilor.
Mecanismul de livrare
Atacatorii creează proiecte GitHub false care se prezintă ca aplicații desktop pentru modele de IA. În material sunt enumerate versiuni precum GPT-5.6 Sol, GPT-6 Astra și Claude Opus, nume care imită produse reale și sporesc gradul de încredere al utilizatorilor. În locul aplicației promise, descărcarea livrează o familie de malware formată din încărcătoare și programe de minerit a criptomonedelor. Materialul de origine nu dezvăluie integral denumirea familiei de malware, astfel că informația rămâne la nivelul celor confirmate public. Alegerea GitHub ca punct de distribuire nu este întâmplătoare: proiectele par legitime la o primă verificare și pot fi răspândite rapid prin linkuri directe sau recomandări din comunități online.
Cine este expus
Vizate sunt persoanele care caută versiuni desktop ale asistentelor conversaționale ChatGPT și Claude, inclusiv utilizatori care experimentează cu instrumente de inteligență artificială în activitatea profesională. Riscul nu se limitează la instalarea unui program dezamăgitor: un încărcător malițios este proiectat să deschidă calea către componente dăunătoare suplimentare, iar minerul de criptomonede consumă resursele mașinii infectate în folosul atacatorilor. Infrastructura organizațiilor poate fi afectată indirect, prin dispozitive personale folosite în scop de lucru.
Aplicațiile false nu se promit prin tehnici obscure, ci prin nume care imită produse reale, precum GPT-5.6 Sol, GPT-6 Astra și Claude Opus, găzduite pe platforme în care utilizatorii obișnuiesc să aibă încredere.
Plan de remediere
- Evitați instalarea aplicațiilor desktop de inteligență artificială din proiecte GitHub necunoscute sau care nu provin de la dezvoltatorii oficiali.
- Verificați înainte de descărcare dacă proiectul este menționat pe canalele oficiale ale furnizorului de IA.
- Trați cu suspiciune pachetele care promit acces la modele recente prin executabile semnate distribuite în afara surselor oficiale.
- Analizați orice descărcare înainte de rulare și semnalați proiectele false echipei de securitate a organizației.
Până la publicarea unor indicatori tehnici compleți, singura apărare eficace rămâne vigilența la sursa descărcărilor. Instrumentele de inteligență artificială vor rămâne o țintă atractivă pentru atacatori atâta timp cât cererea publică depășește disponibilitatea canalelor de distribuire de încredere.
Articole similare
319 extensii Chrome, cu 13,4 milioane de instalări, deturnau căutările utilizatorilor
319 extensii pentru Chrome, cu 13,4 milioane de instalări, deturnau căutările utilizatorilor prin servere de urmărire și generau venituri din publicitate prin…
Aplicație crypto falsă din App Store, asociată cu furtul a 23.000 de dolari
O aplicație falsă de tranzacționare crypto, disponibilă anterior în Apple App Store, a fost asociată cu furtul a aproximativ 23.000 de dolari din 27 de…
Campanie malware pe Hugging Face: GPU-uri deturnate, model descărcat de 28.000 de ori
O campanie de minerit criptomonede a revenit pe Hugging Face la câteva zile după eliminare, deturnând servere GPU și instalând backdoor-uri. Separat, un kit…